Il sistema di controllo a cui puoi chiedere cosa sta succedendo.
L’AGENTE AI PER IL CONTROLLO CONTINUO DELLA SICUREZZA INFORMATICA
La sicurezza informatica a cui puoi chiedere.
AmicoHacker è un sistema di controllo continuo della sicurezza informatica.
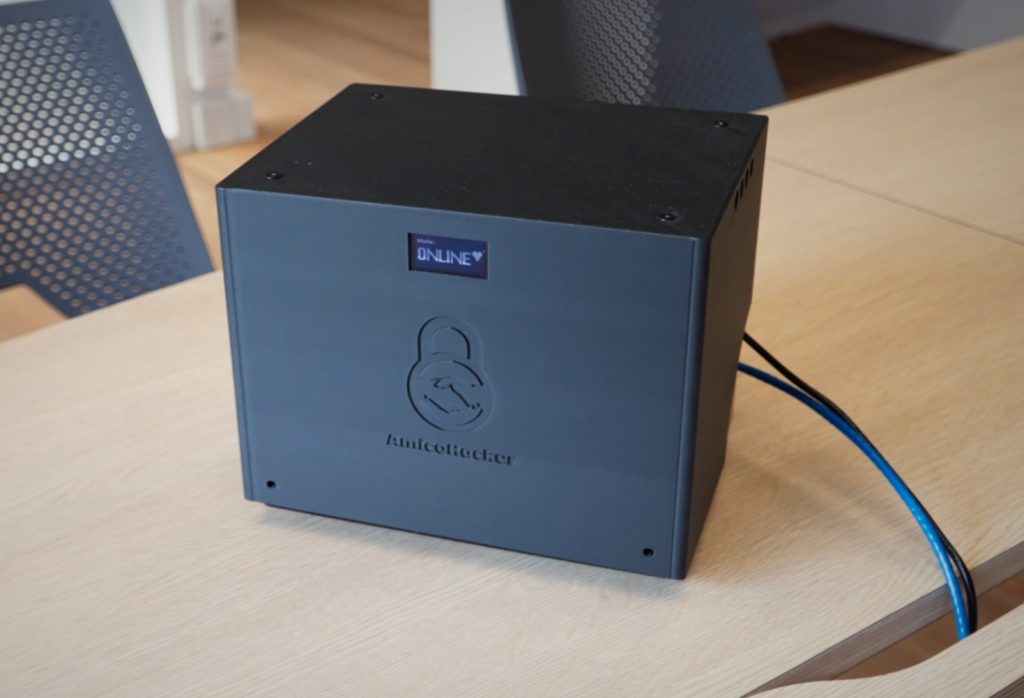
Un dispositivo collegato alla rete aziendale effettua test costanti e cerca possibili vulnerabilità.
Un super agente AI interpreta i risultati, ti comunica ciò che conta e ti permette di interagire direttamente con AmicoHacker, chiedendo chiarimenti e informazioni sulla situazione della tua rete, come con un collega esperto sempre disponibile.
Controlla continuamente. E puoi chiedergli cosa sta succedendo.
Un super agente AI. Ma per la sicurezza della tua rete.
Oggi le aziende utilizzano agenti AI per automatizzare attività, analizzare informazioni e supportare il lavoro delle persone.
AmicoHacker fa qualcosa di diverso.
È un agente AI dedicato alla sicurezza informatica della tua azienda.
Non lavora su documenti generici. Non risponde sulla base di informazioni teoriche. Lavora sulla situazione della tua rete.
Attraverso il dispositivo collegato alla rete aziendale, AmicoHacker effettua test continui, raccoglie i risultati delle verifiche e li interpreta.
Poi comunica con te. Può avvisarti quando individua qualcosa che merita attenzione e puoi fargli domande sulla situazione rilevata.
È come avere un collega specializzato nella sicurezza della rete, operativo 24 ore su 24.
Cosa Ti Offre AmicoHacker®
AmicoHacker non fa semplicemente sicurezza informatica. La controlla.
AmicoHacker è un sistema di controllo continuo della sicurezza informatica.
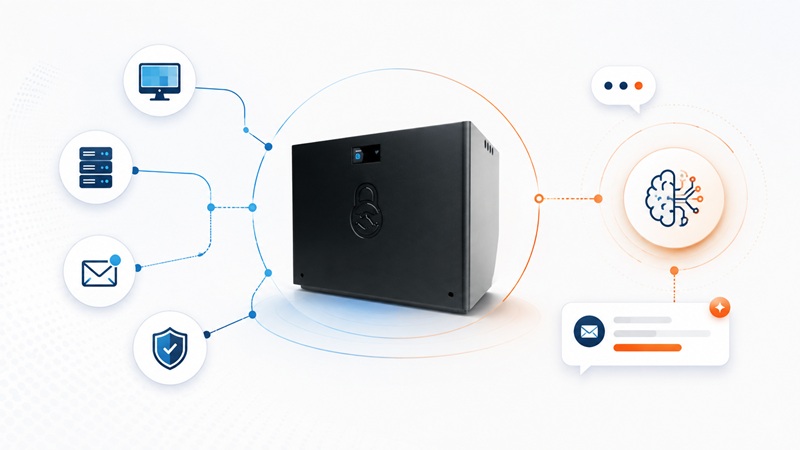
AmicoHacker unisce un dispositivo collegato alla rete aziendale e un agente AI specializzato per controllare continuamente la sicurezza informatica.
In base alla versione, integra Vulnerability Assessment, Website Audit, Soft Penetration Test, monitoraggio dei backup e analisi comportamentale con Netmiliter, per individuare vulnerabilità e anomalie.
L’agente AI interpreta i risultati e comunica via email ciò che conta, con parole chiare. Puoi fargli domande, approfondire le segnalazioni e capire quali priorità condividere con il tuo tecnico IT.
È come avere un collega esperto sempre disponibile.
AmicoHacker controlla continuamente. E puoi chiedergli cosa sta succedendo.
Sorveglia la rete aziendale.
Funziona 24/7 e lavora silenziosamente, così puoi concentrarti sul tuo business senza preoccuparti della sicurezza informatica.
Controlla per conto tuo.
Non ti chiede competenze. Non ti mette davanti a interfacce da imparare. Ti dice una cosa semplice: sei esposto a rischi oppure no.
Comunica via email.
Fornisce report e relazioni. Parla via email rispondendo come un collega esperto. Prova a parlarci!
Prova di Conformità
Una prova concreta di conformità.
AmicoHacker non sostituisce consulenti o obblighi normativi. Ti aiuta a dimostrare controllo, attenzione e consapevolezza, comunicando ciò che accade nella rete in modo tracciabile e comprensibile.
GDPR
General Data Protection Regulation
L'articolo 32 del GDPR impone l'adozione
di misure tecniche e organizzative
adeguate, comprese verifiche
periodiche e test di sicurezza.
NIS2
Direttiva europea sulla cybersicurezza
La direttiva NIS2 richiede un approccio
strutturato alla cybersecurity, con
monitoraggio costante, gestione degli
incidenti e valutazione del rischio.
DORA
Digital Operational Resilience Act
Il regolamento DORA obbliga le imprese del
settore finanziario a garantire resilienza
operativa digitale, inclusi controlli su
fornitori e sistemi IT.
ISO/IEC 27001
Standard internazionale per la gestione della sicurezza delle informazioni
La norma richiede un approccio strutturato alla gestione dei rischi e al miglioramento continuo della sicurezza.
Ti basta collegarlo alla corrente e alla rete: AmicoHacker® inizia subito a lavorare, senza bisogno di configurazioni complesse. Tutto quello che ti serve lo ricevi via email: richieste, risposte, report. Nessuna interfaccia, nessun pannello da imparare.
Utilizziamo tecnologie come i cookie per memorizzare e/o accedere alle informazioni del dispositivo. Lo facciamo per migliorare l'esperienza di navigazione. La tipologia di cookie che utilizziamo è principalmente funzionale, che non richiedono un consenso esplicito, e statistico se ci fornisci il tuo consenso.
Funzionale
Sempre attivo
L'archiviazione tecnica o l'accesso sono strettamente necessari al fine legittimo di consentire l'uso di un servizio specifico esplicitamente richiesto dall'utente, o al solo scopo di effettuare la trasmissione di una comunicazione su una rete di comunicazione elettronica.
Preferenze
L'archiviazione tecnica o l'accesso sono necessari per lo scopo legittimo di memorizzare le preferenze che non sono richieste dall'abbonato o dall'utente.
Statistiche
L'archiviazione tecnica o l'accesso che viene utilizzato esclusivamente per scopi statistici anonimi.L'archiviazione tecnica o l'accesso che viene utilizzato esclusivamente per scopi statistici anonimi. Senza un mandato di comparizione, una conformità volontaria da parte del vostro Fornitore di Servizi Internet, o ulteriori registrazioni da parte di terzi, le informazioni memorizzate o recuperate per questo scopo da sole non possono di solito essere utilizzate per l'identificazione.
Marketing
L'archiviazione tecnica o l'accesso sono necessari per creare profili di utenti per inviare pubblicità, o per tracciare l'utente su un sito web o su diversi siti web per scopi di marketing simili.