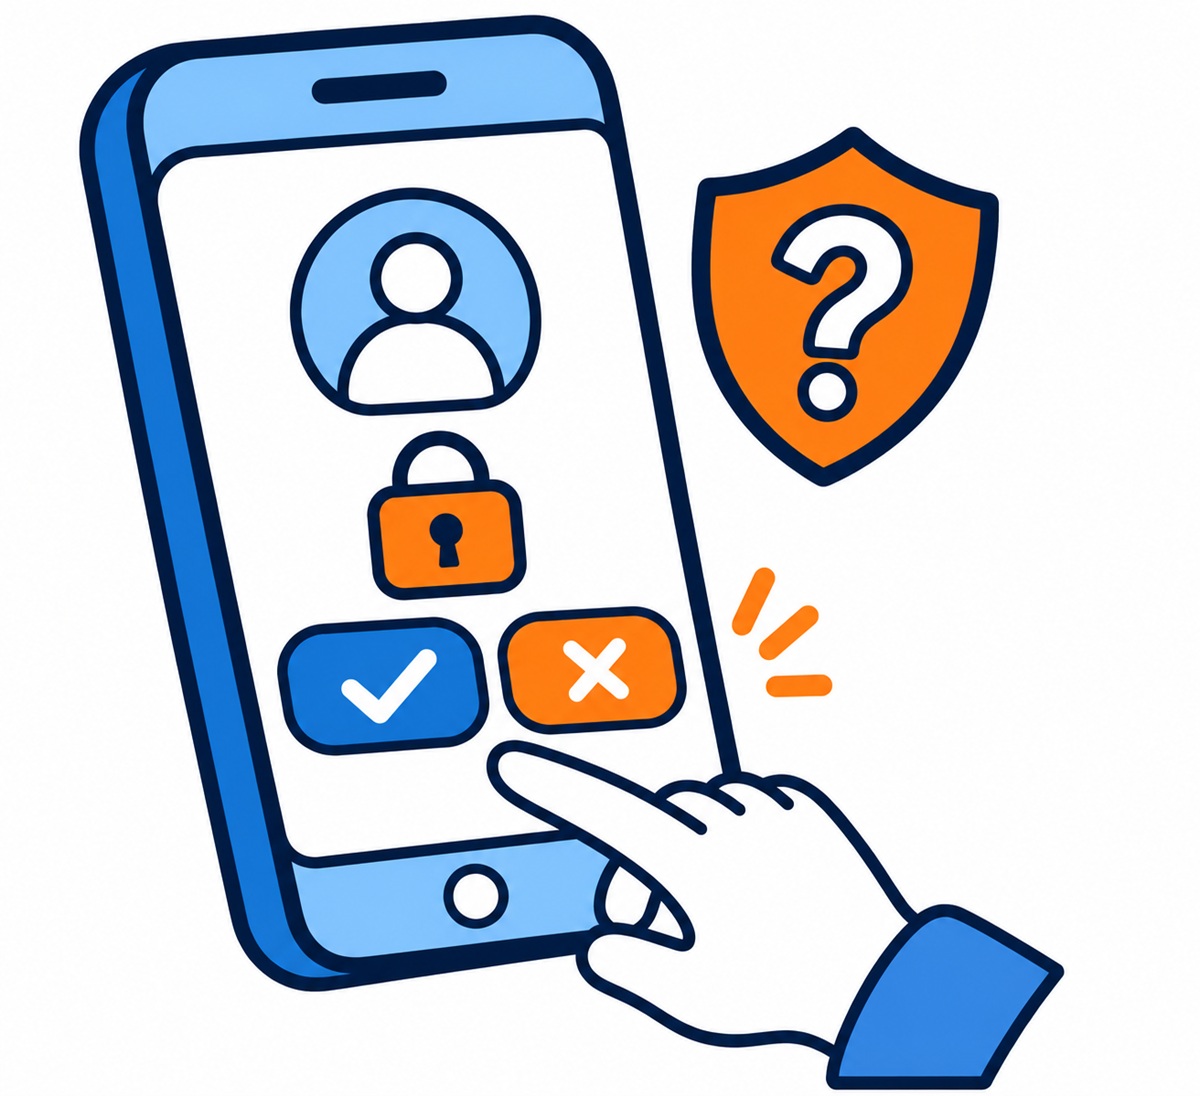
Stai lavorando e il telefono si illumina.
«Vuoi approvare questo accesso?»
È una notifica che conosci. La ricevi quando entri nella posta aziendale o in uno dei servizi che utilizzi per lavorare. Premi “Approva” e continui quello che stavi facendo.
Solo che questa volta non stavi accedendo a nulla.
È un gesto piccolo, che può diventare automatico. Ma quel pulsante serve proprio a confermare che dall’altra parte ci sei tu. Se lo premi senza aver avviato l’accesso, potresti autorizzare qualcun altro a entrare.
Una richiesta autentica può riguardare un accesso che non hai chiesto
Molti servizi prevedono una seconda verifica oltre alla password: un codice, una conferma nell’app o una notifica sul telefono. È quella che viene chiamata autenticazione a più fattori.
È una protezione importante. Ma quando la verifica consiste nell’approvare una richiesta, conta anche l’attenzione con cui rispondiamo.
La notifica può arrivare dall’app corretta e riguardare davvero il tuo account. Questo, però, non significa che il tentativo di accesso sia partito da te.
Qualcuno potrebbe aver ottenuto la tua password e trovarsi davanti all’ultimo passaggio. Quello che aspetta una tua conferma.
Ecco quattro abitudini da mettere in pratica.
1. Fermati prima di approvare
Prima di premere il pulsante, chiediti: «Sto entrando proprio adesso in questo servizio?»
La richiesta deve corrispondere a un’operazione che riconosci e che hai avviato tu.
Leggi anche i dettagli disponibili, come il servizio e il dispositivo indicati. Sono elementi utili per capire cosa sta succedendo, ma la prima verifica resta il collegamento con ciò che stai facendo.
Ricevere una notifica sul proprio telefono non è, da solo, un motivo per approvarla.
2. Se non sei stato tu, rifiuta
Se non hai avviato quell’accesso, rifiuta la richiesta.
Non approvare per vedere cosa succede o pensando che sia un aggiornamento da confermare. Stai autorizzando un ingresso nel tuo account.
Una richiesta inattesa non dimostra da sola che qualcuno sia già entrato, ma è un segnale da verificare. Potrebbe indicare che qualcuno sta tentando di utilizzare il tuo account.
Per controllare, apri direttamente l’app o il sito del servizio attraverso il percorso che usi normalmente.
3. Non approvare per far cessare le notifiche
Arriva una richiesta. La rifiuti.
Poi ne arriva un’altra. E un’altra ancora.
A un certo punto potresti pensare: «Adesso approvo, così la smette».
È proprio la reazione su cui puntano alcuni attacchi: ripetere le richieste finché la persona, distratta o infastidita, ne accetta una. Questa tecnica viene chiamata MFA fatigue, ma il meccanismo è semplice: sfruttare la stanchezza per ottenere un consenso.
La ripetizione non rende la richiesta più affidabile.
Non approvare neppure se qualcuno ti contatta dicendo di essere dell’assistenza e ti chiede di farlo per risolvere il problema. Verifica la richiesta con il tuo referente attraverso un contatto aziendale già conosciuto.
4. Segnala quello che è successo
Dopo aver rifiutato, avvisa chi gestisce l’informatica o la sicurezza in azienda.
Indica quale account era coinvolto, quando è arrivata la richiesta e se si è ripetuta. Queste informazioni aiutano a verificare i tentativi di accesso e a decidere gli interventi necessari.
Se hai già premuto “Approva” per errore, dillo subito. Anche questo dettaglio conta: chi interviene deve sapere che potrebbe esserci una sessione autorizzata da controllare e revocare.
In azienda dovrebbe essere chiaro a tutti chi contattare in queste situazioni. Sapere a chi segnalarle rende più facile intervenire tempestivamente.
Un pulsante piccolo, una decisione importante
Tra email, messaggi e notifiche, siamo abituati a rispondere in fretta. Alcune conferme finiscono per diventare parte della routine.
Per questo la sicurezza passa anche da istruzioni semplici, comprensibili e applicabili durante il lavoro quotidiano.
Prima di approvare, basta fermarsi e riconoscere l’operazione che si sta autorizzando.
Se non stai cercando di entrare, fermati prima di aprire la porta a qualcun altro.