«La rete funziona, quindi dovrebbe essere tutto a posto.»
È una risposta comprensibile. Le email arrivano, i programmi si aprono, le stampanti stampano. Nessuno segnala problemi. Eppure una rete può funzionare normalmente anche quando presenta punti deboli.
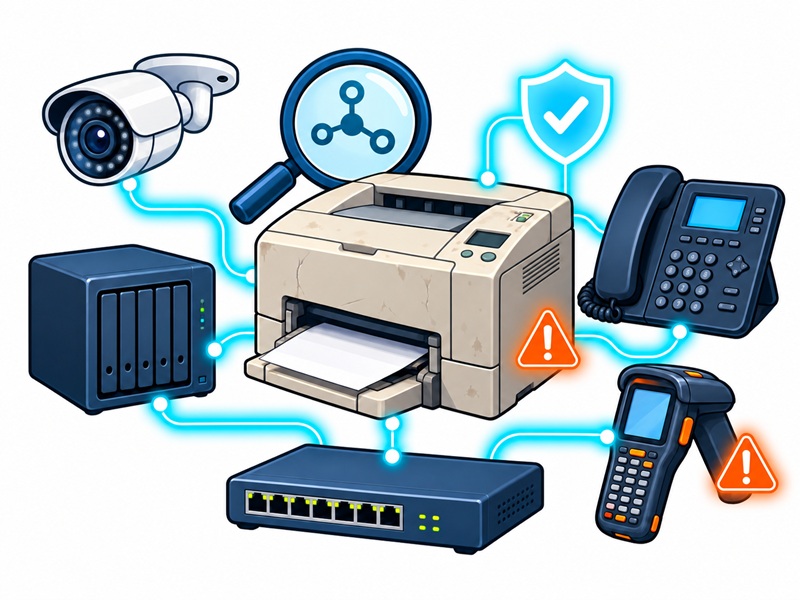
Pensa a una stampante collegata anni fa e mai più aggiornata. Oppure a un dispositivo installato da un fornitore, che oggi nessuno ricorda di avere. Non danno fastidio, non interrompono il lavoro. Per questo è facile dimenticarli.
Come si fa, allora, a capire se la rete aziendale è sicura?
Si comincia da una domanda semplice: sappiamo davvero cosa c’è collegato?
Conoscere la propria rete
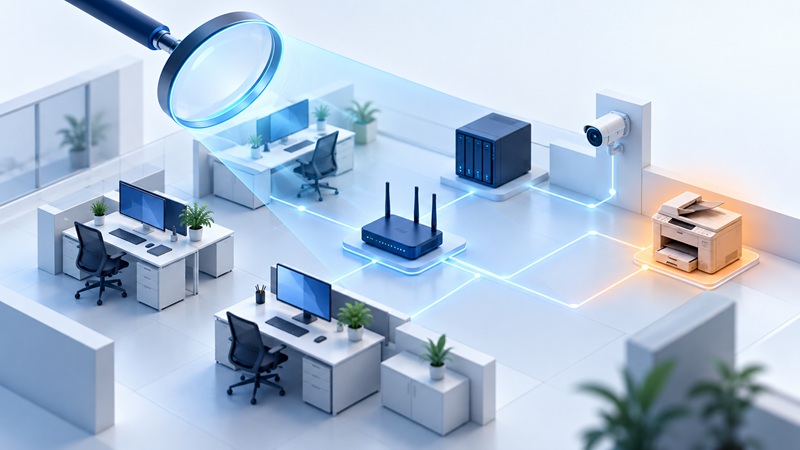
In azienda non ci sono soltanto computer e smartphone. Alla rete possono essere collegati server, stampanti, telecamere, telefoni VoIP, sistemi di magazzino e altri dispositivi. Alcuni sono indispensabili. Altri magari non vengono più utilizzati.
Fare un inventario serve a individuare ciò che è presente e a chiedersi, per ogni dispositivo: è ancora necessario? Chi se ne occupa? È aggiornato?
È un primo passo concreto. Se non sappiamo che un apparato esiste, difficilmente penseremo di controllarlo.
Verificare ciò che può esporre l’azienda
Il passo successivo è guardare come sono configurati dispositivi e servizi. Un aggiornamento mancante, una configurazione debole o un accesso lasciato attivo possono creare un punto di ingresso.
Per cercare questi problemi si svolge un’analisi delle vulnerabilità, detta anche vulnerability assessment. Il nome è tecnico, ma la domanda a cui risponde è molto pratica: ci sono punti deboli nella nostra rete e quali richiedono attenzione?
Un controllo utile non si limita a produrre una lunga lista di risultati. Deve permettere a chi gestisce l’azienda di capire che cosa è stato trovato e di parlarne con il proprio tecnico per decidere come intervenire.
Una verifica fatta oggi vale anche domani?
Non necessariamente.
Oggi la rete può essere stata controllata. Domani si collega un nuovo dispositivo, si cambia una configurazione o viene scoperta una vulnerabilità che prima non era conosciuta.
Ecco perché, quando si parla di sicurezza della rete aziendale, non basta chiedere «Abbiamo fatto una verifica?». Bisogna chiedere anche: «Come ci accorgiamo se qualcosa cambia?»
È qui che entra in gioco il controllo continuo. Non offre la promessa di una rete sicura per sempre: aiuta a sapere, nel tempo, se emergono nuovi punti deboli e a non lasciare che restino invisibili.
Sapere cosa succede, senza dover interpretare un rapporto tecnico
AmicoHacker nasce per questo. È un sistema di controllo continuo della sicurezza informatica: esegue test, interpreta i risultati e comunica ciò che conta in modo chiaro.
Il suo servizio principale cerca nel tempo possibili vulnerabilità nella rete, nei dispositivi collegati, nei servizi attivi e nelle configurazioni. Se emerge un problema, l’obiettivo è permetterti di capire di cosa si tratta e quali domande fare a chi segue la parte tecnica.
Perché la sicurezza informatica non riguarda soltanto chi sa leggere un rapporto tecnico. Riguarda anche chi ha la responsabilità dell’azienda e ha bisogno di sapere cosa sta succedendo.
Quanto sai oggi della tua rete aziendale?
Puoi iniziare dal check-up gratuito di AmicoHacker: sette domande semplici per capire quale livello di controllo emerge dalle tue risposte.