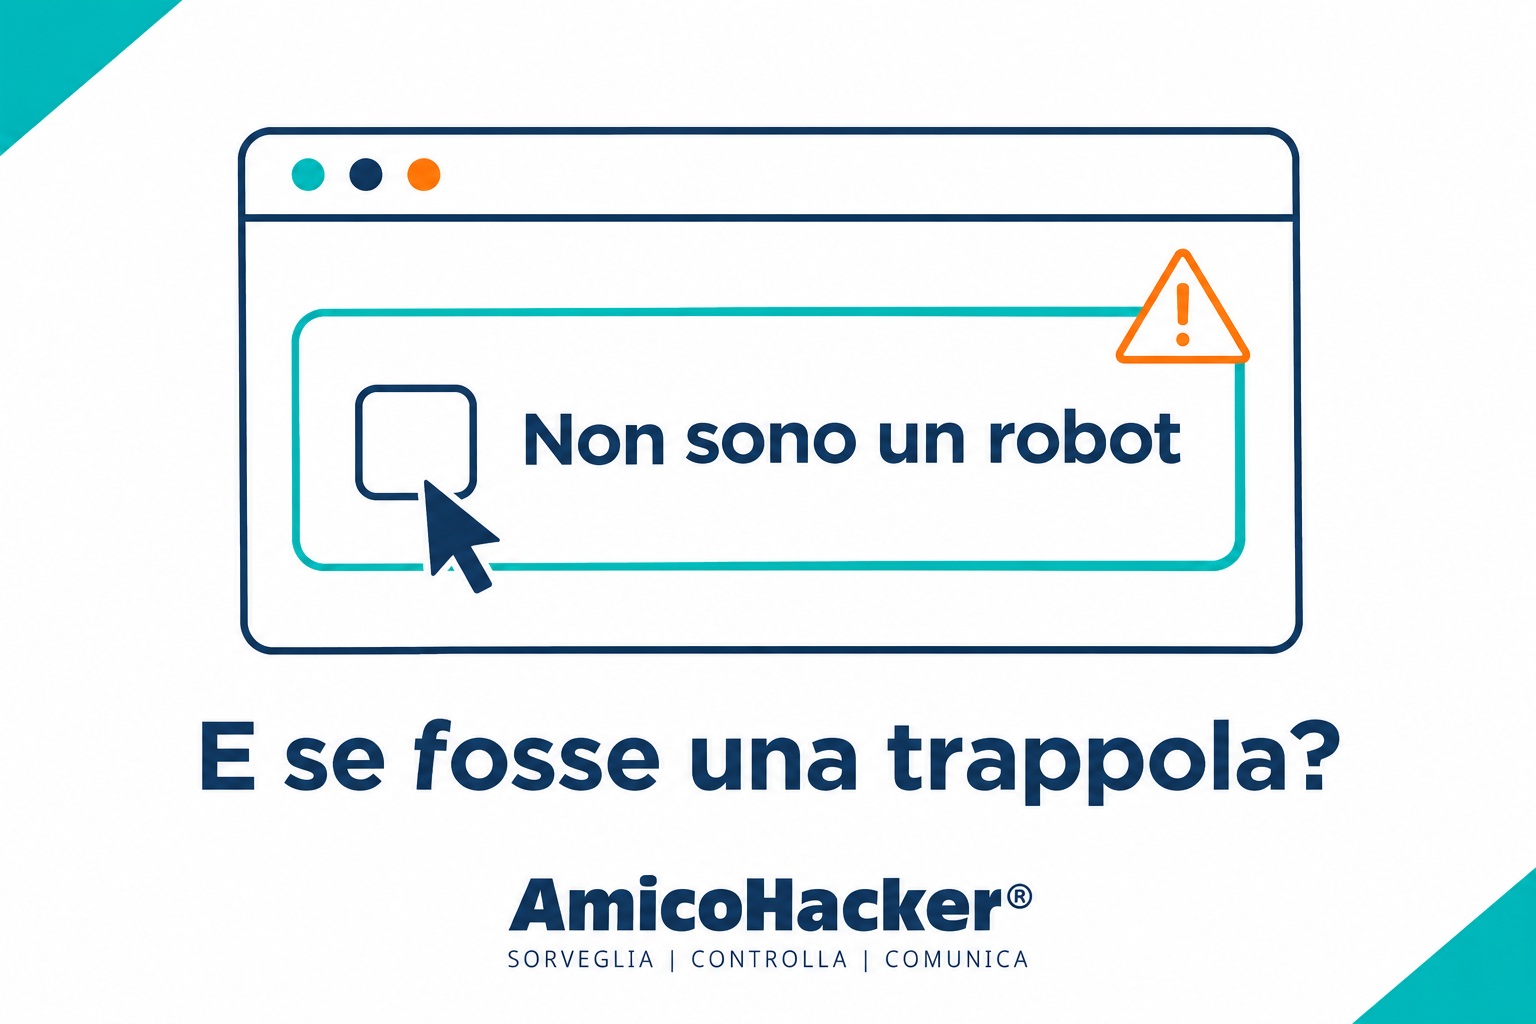
Una persona apre un sito per consultare un documento, cercare un’informazione o scaricare un file. Prima di proseguire compare una verifica: bisogna dimostrare di non essere un robot.
È una schermata familiare. Si incontra spesso e, proprio per questo, difficilmente suscita sospetti.
Questa volta, però, qualcosa cambia.
Per completare il controllo, la pagina chiede di premere alcuni tasti, incollare un comando sul computer e confermare. Le istruzioni sembrano una procedura necessaria per accedere al contenuto.
È proprio qui che può iniziare il problema: quello che appare come un controllo di sicurezza può essere il tentativo di compromettere il computer.
La trappola sfrutta un gesto abituale
Questa tecnica viene chiamata ClickFix. Il meccanismo consiste nel convincere una persona a eseguire un’azione dannosa presentandola come la soluzione a un problema: una verifica da completare, un errore da correggere o una funzione da ripristinare.
Il rapporto ENISA Threat Landscape 2026, pubblicato il 22 settembre 2026, segnala un aumento dell’utilizzo di questa tecnica nell’ambito delle attività di ingegneria sociale, cioè degli inganni che sfruttano la fiducia delle persone.
Il punto è semplice: chi sta lavorando vuole arrivare al documento o alla pagina che gli serve. Se trova un ostacolo e riceve istruzioni per superarlo, può essere portato a seguirle senza soffermarsi troppo.
L’inganno si inserisce in quel momento di fretta.
Anche una pagina conosciuta può mostrare una richiesta ingannevole
Non sempre la trappola si trova su un sito dall’aspetto sospetto.
Il 28 agosto 2026, Microsoft ha descritto una campagna chiamata TerminalFix, una variante di ClickFix che utilizza siti web compromessi per mostrare una falsa verifica CAPTCHA. La schermata induce il visitatore a copiare ed eseguire un comando dannoso, presentandolo come un passaggio necessario per proseguire.
Questo rende l’inganno particolarmente insidioso.
Una persona può riconoscere il nome del sito, averlo già visitato e fidarsi della sua attività. Ma il fatto che il sito appartenga a un’azienda reale non garantisce che tutte le schermate mostrate in quel momento siano legittime.
Il sito potrebbe essere stato compromesso senza che il suo gestore se ne sia ancora accorto.
Il problema riguarda anche chi possiede un sito aziendale
C’è quindi un secondo lato della questione.
Un’azienda può subire conseguenze non soltanto perché qualcuno visita una pagina pericolosa, ma anche perché il proprio sito viene utilizzato per ingannare altre persone.
Il 7 agosto 2026, l’Ufficio federale della cybersicurezza svizzero ha segnalato un aumento dei siti compromessi che mostravano CAPTCHA falsificati, indicando oltre 100.000 siti coinvolti a livello mondiale. La maggior parte dei siti interessati dalle osservazioni dell’ente utilizzava WordPress.
WordPress è utilizzato da molte aziende per presentare servizi, raccogliere richieste e mantenere i contatti con i clienti.
Il sito può continuare ad aprirsi e sembrare funzionante. Questo, però, non basta per sapere se sia correttamente aggiornato o se presenti punti deboli.
Già a gennaio 2026, un bollettino CSIRT Italia ripreso dal CSIRT Toscana descriveva campagne ClickFix su portali WordPress compromessi attraverso vulnerabilità note oppure accessi amministrativi protetti in modo insufficiente.
Una pagina che si carica correttamente e un sito verificato dal punto di vista della sicurezza sono due cose diverse.
Come riconoscere una richiesta che merita attenzione
Per chi usa il computer, il segnale da ricordare è concreto: una verifica “Non sono un robot” che chiede di aprire strumenti del sistema e incollare comandi è una richiesta anomala.
Microsoft indica proprio la capacità di riconoscere queste false verifiche tra le misure utili per contrastare le campagne ClickFix.
In azienda, questa informazione può diventare un’indicazione pratica e comprensibile: davanti a una richiesta del genere, la procedura va interrotta e la schermata va segnalata al referente IT.
È utile anche creare le condizioni perché una persona possa chiedere senza sentirsi in difetto. Se ogni dubbio viene vissuto come una perdita di tempo, diventa più facile che qualcuno provi a risolvere da solo.
Bastano pochi passaggi apparentemente innocui per trasformare una normale attività di lavoro in un problema di sicurezza.
Attenzione delle persone e controllo tecnico devono procedere insieme
Questa vicenda mostra come un attacco possa sfruttare più debolezze nello stesso percorso.
Da una parte può esserci un sito vulnerabile. Dall’altra, una persona che si fida di una schermata e segue le istruzioni.
Per questo, dare informazioni alle persone e verificare i sistemi sono attività complementari.
Le persone devono poter riconoscere una richiesta insolita. L’azienda deve sapere se nella propria infrastruttura ci sono vulnerabilità, configurazioni deboli o elementi che richiedono una verifica.
È in questo secondo ambito che si inserisce AmicoHacker, sistema di controllo continuo della sicurezza informatica.
Attraverso un dispositivo collegato alla rete aziendale e un agente AI, esegue test, interpreta i risultati e comunica via email ciò che merita attenzione. Permette inoltre di fare domande, ottenere chiarimenti e comprendere quali informazioni condividere con il proprio tecnico IT.
Le simulazioni del Soft Penetration Test, nelle versioni che lo comprendono, aggiungono una valutazione controllata del fattore umano.
Il valore per l’azienda sta nella possibilità di conoscere meglio la propria situazione e decidere su quali aspetti intervenire.
Perché una schermata può sembrare rassicurante. Un sito può continuare a funzionare. Una persona può essere convinta di seguire una procedura corretta.
La sicurezza richiede anche di verificare ciò che, a prima vista, sembra normale.
Scopri come funziona il controllo continuo di AmicoHacker.
Fonti
- ENISA, 22 settembre 2026 — ENISA Threat Landscape 2026: evoluzione delle minacce e dipendenze digitali.
- Microsoft Security, 28 agosto 2026 — TerminalFix campaign deploys a reverse tunnel through multistage intrusion.
- Ufficio federale della cibersicurezza svizzero, 7 agosto 2026 — Aumento dei siti web compromessi con CAPTCHA falsificati.
- CSIRT Toscana, ripresa del bollettino CSIRT Italia del 27 gennaio 2026 — ClickFix: portali WordPress vulnerabili utilizzati per distribuire codice malevolo.