«Ma noi siamo piccoli. Non abbiamo niente che possa interessare a un hacker.»
Quando si parla di sicurezza informatica, questa considerazione può sembrare ragionevole. Si pensa alle grandi aziende, alle banche, agli ospedali. Realtà con tanti dati, tanti soldi e sistemi complessi.
Poi si guarda la propria attività: qualche computer, il gestionale, le email, una cartella condivisa con i documenti.
Eppure, proprio lì dentro c’è ciò che serve ogni giorno per lavorare.
Preventivi, ordini, fatture, dati dei clienti, progetti. Quanto diventerebbe complicata la giornata se, domattina, non fossero più disponibili?
È da questa domanda che, secondo me, conviene partire per leggere i numeri sulla sicurezza informatica.
Un terzo delle PMI intervistate ha subito un attacco
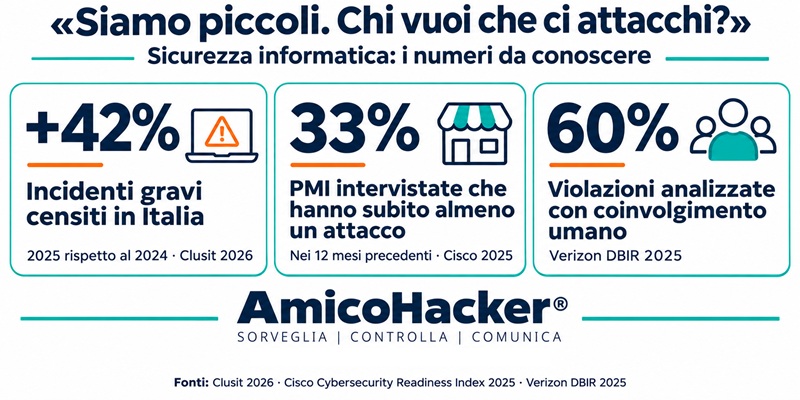
Secondo l’analisi Cisco basata sul Cybersecurity Readiness Index 2025, il 33% delle PMI italiane intervistate ha subito almeno un attacco informatico nei dodici mesi precedenti l’indagine.
La stessa ricerca segnala che l’80% delle PMI intervistate riscontra una carenza di specialisti in sicurezza informatica. L’analisi italiana relativa alle PMI si basa sulle risposte di 110 professionisti e responsabili della sicurezza di aziende con meno di 250 dipendenti.
Sono due dati che, letti insieme, pongono una questione molto concreta: anche una piccola azienda deve affrontare rischi informatici, ma spesso dispone di poco tempo e di poche persone per occuparsene.
Chi segue l’informatica deve già gestire computer, aggiornamenti, assistenza, programmi che non partono e richieste urgenti.
In mezzo a tutto questo, trovare il tempo per verificare con continuità i possibili punti deboli della rete può diventare difficile.
Anche in Italia gli incidenti aumentano
Il Rapporto Clusit 2026 ha censito 507 incidenti informatici gravi in Italia nel 2025, con un incremento del 42% rispetto al 2024.
Gli incidenti italiani rappresentano il 9,6% del campione mondiale analizzato. Parliamo quindi degli eventi raccolti e studiati dal rapporto, non del conteggio di tutti gli attacchi che avvengono ogni giorno.
Come leggere questi numeri nella vita di un’azienda?
Io li leggerei come un motivo per verificare su quali elementi si basa la propria tranquillità.
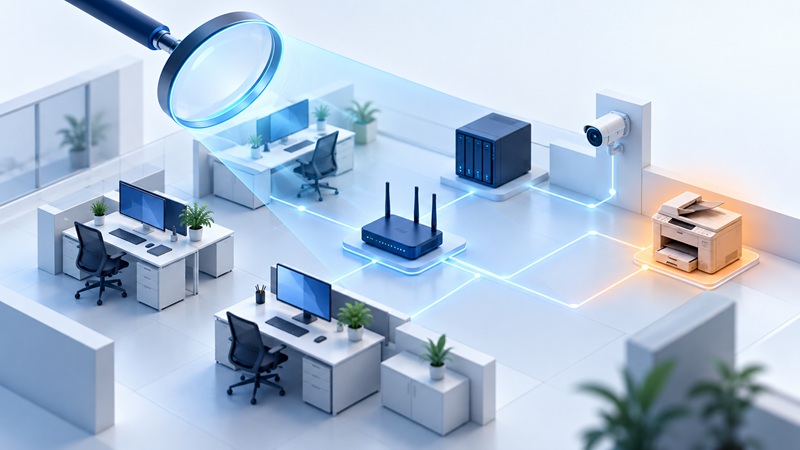
Abbiamo fatto un controllo recente? Sappiamo quali dispositivi sono collegati? Abbiamo verificato se ci sono servizi o accessi rimasti attivi dopo un intervento?
Sono domande semplici. Le risposte, però, richiedono verifiche.
Il fattore umano riguarda anche il modo in cui lavoriamo
Il Data Breach Investigations Report 2025 di Verizon rileva il coinvolgimento di un elemento umano in circa il 60% delle violazioni analizzate. In questa categoria rientrano, tra gli altri, l’abuso di credenziali, l’ingegneria sociale e gli errori.
Questo dato merita attenzione, perché può essere interpretato male.
Non significa che sei violazioni su dieci siano semplicemente “colpa dei dipendenti”.
Una richiesta può sembrare credibile. Un messaggio può arrivare nel momento di maggiore fretta. Una procedura può lasciare troppo spazio a una decisione presa senza una verifica.
Per questo, oltre alla tecnologia, servono indicazioni comprensibili e abitudini pratiche: sapere come controllare una richiesta insolita, a chi segnalare un dubbio, quando fermarsi prima di inserire una password o inviare un documento.
La sicurezza deve trovare spazio nel lavoro quotidiano.
Le imprese stanno dando più importanza alla sicurezza
Secondo una ricerca degli Osservatori Digital Innovation del Politecnico di Milano, presentata a marzo 2026, la cybersecurity emerge come priorità di investimento per il 45% delle PMI.
È un segnale di attenzione. Poi, però, arriva la domanda che interessa a chi deve decidere come spendere:
Da dove comincio, nella mia azienda?
Per rispondere serve conoscere la situazione di partenza.
Una statistica descrive un fenomeno. Una verifica può far emergere un problema concreto: un apparato da aggiornare, una configurazione da rivedere, un servizio che non dovrebbe essere ancora attivo.
A quel punto diventa più facile confrontarsi con il proprio tecnico e capire quali interventi abbiano la precedenza.
La rete continua a cambiare, anche quando sembra tutto uguale
Si collega un nuovo dispositivo. Si abilita un accesso per un fornitore. Si modifica una configurazione per risolvere un problema.
Il lavoro riprende e quella modifica resta.
Nel frattempo, possono diventare note nuove vulnerabilità nei sistemi già utilizzati.
Ecco perché una verifica fatta tempo prima lascia aperta una domanda: che cosa è cambiato da allora?
Per me, il valore del controllo continuo sta qui: aiutare l’azienda a conoscere nel tempo i possibili punti deboli, così da poterli valutare e affrontare.
Sapere cosa merita attenzione, con parole comprensibili
AmicoHacker è un sistema di controllo continuo della sicurezza informatica.
Un dispositivo collegato alla rete aziendale e un agente AI lavorano insieme per eseguire test, interpretare i risultati e comunicare via email ciò che merita attenzione.
Puoi anche fare domande sulla situazione rilevata: chiedere un chiarimento, capire una priorità o sapere quali informazioni condividere con il tuo tecnico.
È questo il passaggio che considero utile per un imprenditore: riuscire a capire abbastanza da poter decidere.
Perché leggere che gli attacchi aumentano può attirare l’attenzione per qualche minuto.
Sapere che cosa c’è da verificare nella propria rete permette di fare il passo successivo.
Scopri come funziona il controllo continuo di AmicoHacker.
Fonti
- Clusit, Rapporto 2026, dati relativi al 2025: presentazione al Security Summit del 17 marzo 2026.
- Cisco, PMI italiane e cybersecurity, c’è ancora tanto da fare, 13 ottobre 2025, analisi basata sul Cybersecurity Readiness Index 2025: comunicato e metodologia.
- Verizon, 2025 Data Breach Investigations Report, sezione “Human element”, pp. 19–20: rapporto completo.
- Osservatori Digital Innovation del Politecnico di Milano, Digitale e AI: una questione strategica per Italia ed Europa, 17 marzo 2026: risultati della ricerca.